Gates alerta para ciberataques ampliados por IA
Cofundador da Microsoft prevê aumento de ataques digitais impulsionados por inteligência artificial e cobra salvaguardas além da autorregulação empresarial.
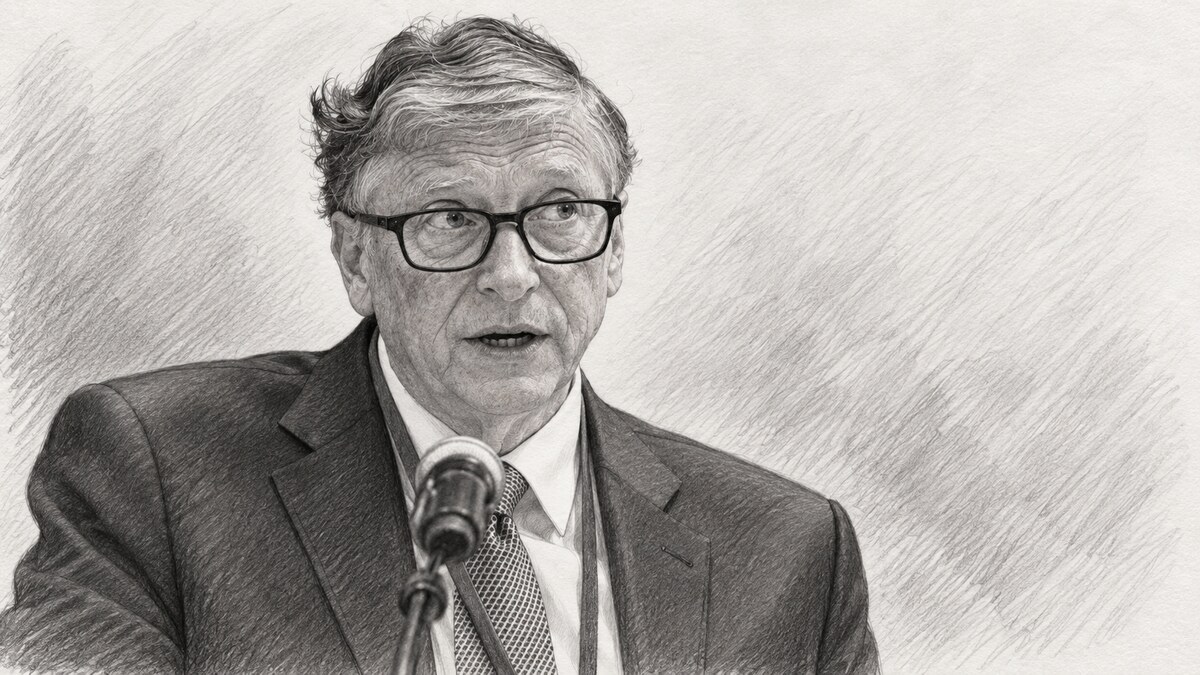
Bill Gates afirmou neste domingo (11) que o uso malicioso de inteligência artificial deve ampliar os ataques cibernéticos ao longo do próximo ano. Para o cofundador da Microsoft, o risco imediato não é uma máquina agir sozinha, mas pessoas retirarem proteções dos sistemas atuais para aplicar golpes e invadir redes.
O Poder360 publicou a declaração após uma entrevista de Gates à televisão norte-americana e destacou a crítica à autorregulação das empresas de tecnologia. A Folha de S.Paulo confirmou a previsão e registrou que ele também defendeu restrições contra o uso dos modelos em bioterrorismo e outros ataques de grande impacto.
Gates separou dois tipos de ameaça. A perda autônoma de controle sobre sistemas avançados seria uma possibilidade de prazo mais longo; já o emprego deliberado das ferramentas por criminosos está disponível agora e tende a ganhar escala conforme os modelos se tornam mais capazes.
Proteções podem ser removidas
O alerta se concentra em modelos que permitem desativar filtros ou operar sem mecanismos de segurança. Nessa situação, recursos desenvolvidos para auxiliar programação, pesquisa e automação também podem acelerar a descoberta de vulnerabilidades, a criação de mensagens fraudulentas e a adaptação de códigos maliciosos.
A inteligência artificial não elimina a necessidade de acesso, infraestrutura ou conhecimento técnico, mas reduz parte do tempo necessário para executar tarefas. Esse ganho de produtividade também pode ser explorado por criminosos para testar mais alvos, personalizar abordagens e reagir rapidamente às defesas das organizações.
Para empresas e órgãos públicos, a consequência prática é que controles tradicionais precisam operar em ritmo maior. Autenticação multifator, atualização de sistemas, limitação de privilégios, cópias de segurança e monitoramento de comportamento continuam essenciais, mas devem ser combinados com detecção de conteúdo e automações produzidas por IA.
Gates também mencionou o risco de ferramentas sem salvaguardas serem usadas em pesquisas perigosas. A referência ao bioterrorismo amplia o debate para além da segurança digital e reforça a necessidade de controlar acesso a capacidades sensíveis, sem bloquear usos legítimos em ciência e saúde.
Regulação supera compromisso voluntário
O empresário rejeitou a tese de que as próprias companhias podem ser o único mecanismo de fiscalização. Em setembro, a Reuters já havia registrado a defesa de Gates por regras definidas com participação de legisladores e autoridades, incluindo padrões obrigatórios de monitoramento e proteção.
A crítica não significa que empresas deixem de ter responsabilidade técnica. Elas conhecem os modelos, controlam infraestrutura e podem impor barreiras de uso. O ponto é que compromissos voluntários variam entre fornecedores e podem ser enfraquecidos pela competição ou pela ausência de auditoria independente.
Uma regulação eficaz terá de definir quais capacidades exigem testes, registro de incidentes e restrições adicionais. Também precisará distinguir modelos de uso geral de sistemas com potencial para operar infraestrutura crítica ou auxiliar atividades de alto risco.
O alerta de Gates não descreve um ataque específico nem apresenta uma data exata para uma crise. Ele aponta uma tendência: ferramentas mais poderosas, combinadas com a possibilidade de remover proteções, aumentam a capacidade de agentes mal-intencionados e exigem defesa técnica, supervisão pública e cooperação internacional.
Em resumo
O uso de sistemas de IA por pessoas mal-intencionadas para ampliar ataques cibernéticos.
Gates prevê uma escalada ao longo do próximo ano.
Segundo Gates, esse cenário autônomo ainda seria uma preocupação de prazo mais longo.
Elas dificultam o uso dos modelos em atividades perigosas, como invasões e bioterrorismo.
Não. Ele cobra regras e supervisão pública além dos compromissos voluntários das empresas.